Publié initialement le 05 juin 2020.
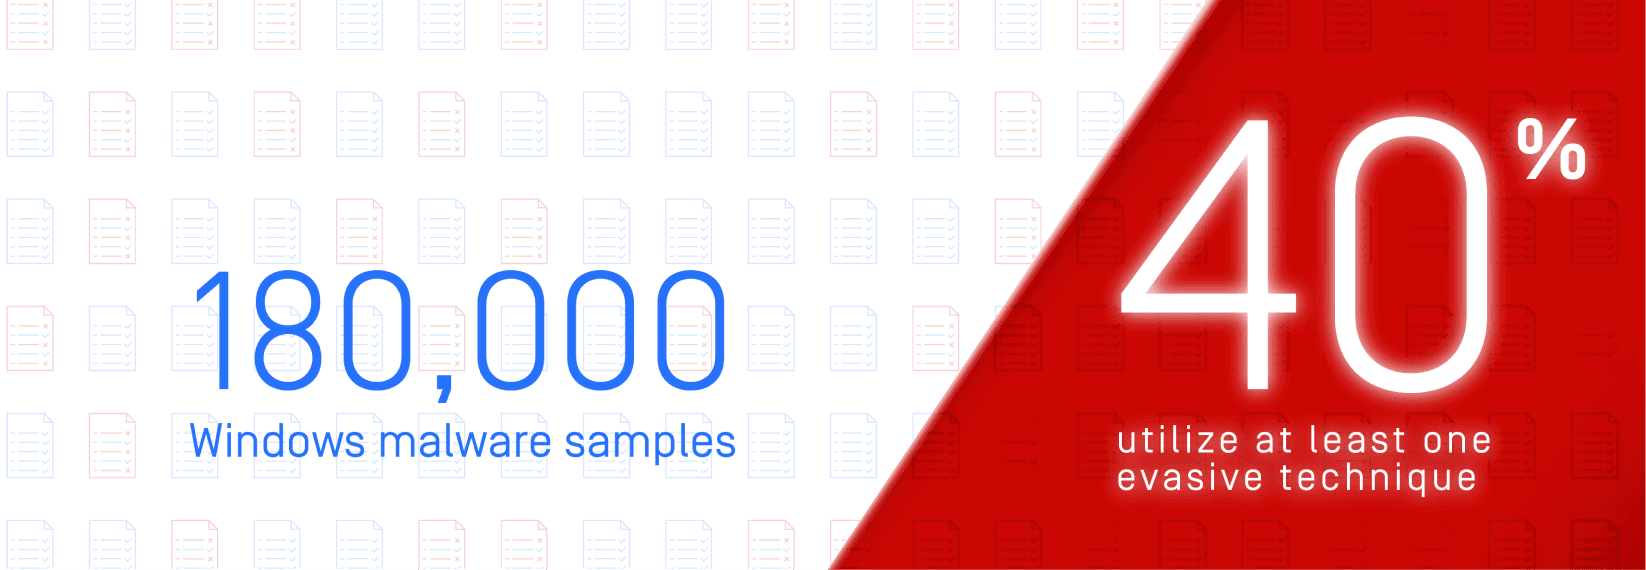
Les logiciels malveillants ne cessent d'évoluer, tout comme les techniques qu'ils utilisent pour échapper à la détection. Une étude menée par l'université de Gênes, qui a analysé 180 000 échantillons de logiciels malveillants sous Windows, révèle que pas moins de 40 % d'entre eux recourent à au moins une technique d'évasion. Dans cet article de blog, nous examinons deux méthodes utilisées par les auteurs de menaces pour contourner les logiciels antivirus (AV).
Nous allons examiner un échantillon de logiciel malveillant pour apprendre comment les attaquants utilisent des fichiers Excel apparemment inoffensifs pour infecter des organisations. Le fichier contient une macro qui télécharge un fichier de sténographie et le décode pour extraire une charge utile malveillante.
Mot de passe VelvetSweatshop
Le mot de passe par défaut « VelvetSweatshop » est une ancienne vulnérabilité apparue pour la première fois en 2012. Elle a récemment été exploitée pour propager le logiciel malveillant LimeRAT. Les cybercriminels ont choisi cette tactique car Microsoft Excel permet d’utiliser le mot de passe par défaut intégré « VelvetSweatshop » pour déchiffrer un fichier, l’ouvrir en mode lecture seule sans avoir à saisir de mot de passe et, simultanément, exécuter les macros qu’il contient.
En chiffrant le fichier d'exemple avec le mot de passe VelvetSweatshop, certains moteurs d'analyse antivirus n'ont pas pu détecter le code malveillant. Lors de nos tests, seuls 15 des 40 antivirus ont détecté la menace.
Macro protégée par mot de passe
Tout comme la protection par mot de passe d'une feuille de calcul, Microsoft Excel permet aux utilisateurs de verrouiller une macro dans Excel afin d'en empêcher la visualisation. Toutefois, cette fonction ne crypte pas les macros.
Lorsque nous avons utilisé cette fonction pour masquer l'échantillon de macro-programme malveillant, cela a également rendu la détection de certains antivirus moins efficace. Trois moteurs AV, qui ont réussi à détecter l'échantillon de logiciel malveillant, n'ont pas pu voir la menace lorsque la macro était protégée par un mot de passe.
Que se passe-t-il si nous combinons les deux tactiques ?
En appliquant à la fois le mot de passe VelvetSweatshop et la fonction de macro protégée par mot de passe pour aider l'échantillon malveillant à contourner la détection, nous avons constaté une baisse significative des résultats de l'analyse. Seuls 13 des 40 moteurs AV ont pu détecter la menace.
Quelle est la solution pour empêcher les techniques d'évasion des logiciels malveillants ?
Les acteurs de la menace cherchent toujours de nouvelles techniques pour dissimuler leurs fichiers malveillants aux systèmes antivirus. L'une des meilleures pratiques pour vaincre les logiciels malveillants évasifs consiste à désactiver tous les objets potentiellement malveillants dans les fichiers transférés dans votre système. Même une macro inoffensive peut devenir une vulnérabilité par la suite.
La technologie Deep CDR™Deep Content Disarm and Reconstruction ) OPSWAT supprime tout contenu actif intégré aux fichiers (notamment les macros, les objets OLE, les hyperliens, etc.) et reconstitue les fichiers en ne conservant que les composants légitimes. De plus, la technologie Deep CDR™ vous permet d'analyser des macros protégées par mot de passe sans connaître ce dernier. Cette technologie de pointe OPSWAT extrêmement efficace pour prévenir les menaces connues et inconnues, y compris les attaques ciblées de type « zero-day » et les logiciels malveillants sophistiqués et furtifs.
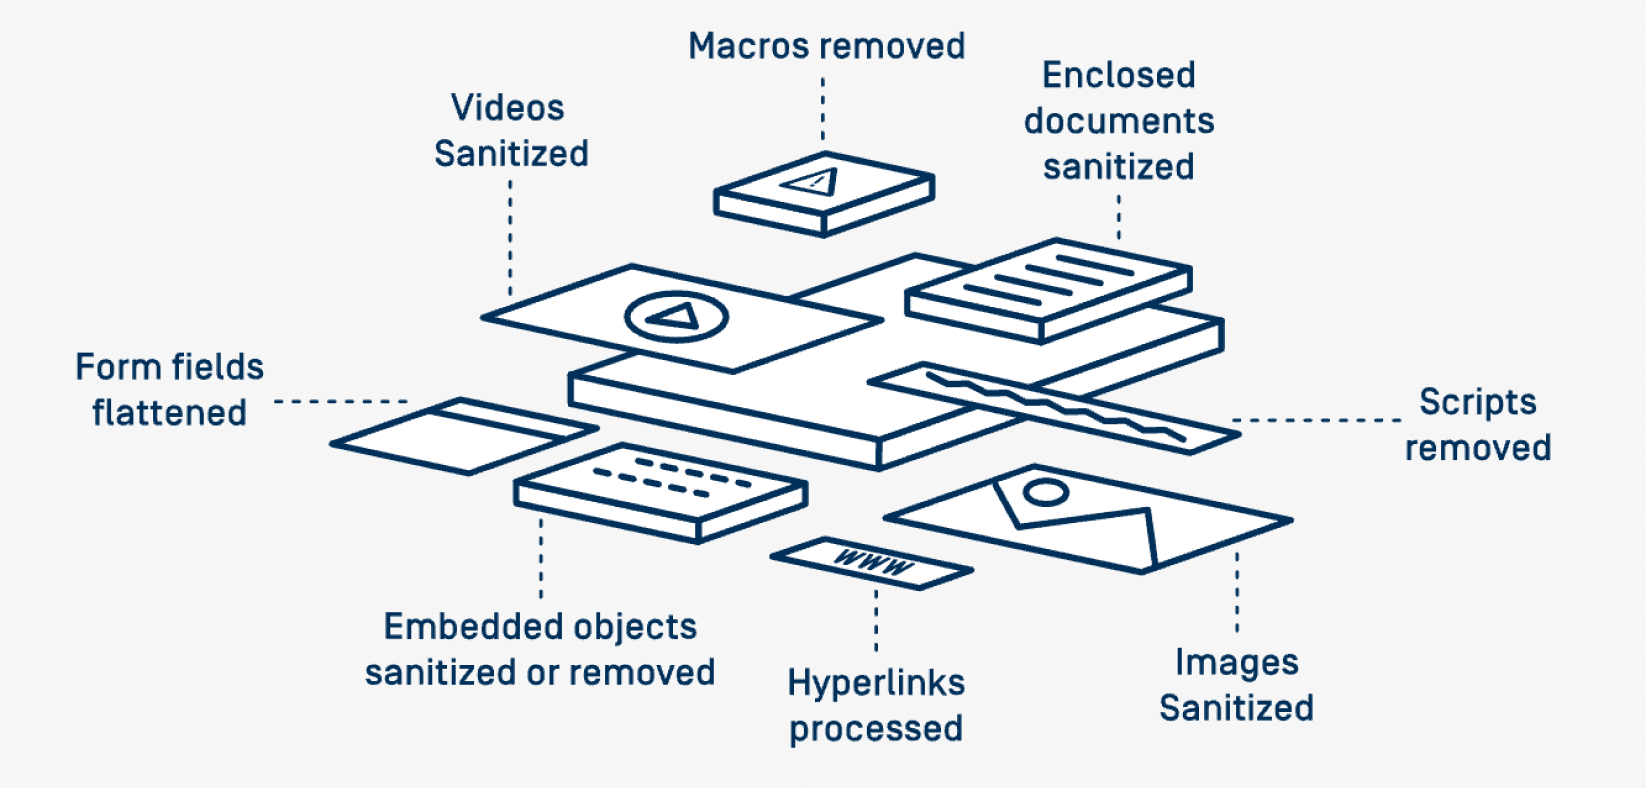
Une fois l'échantillon nettoyé grâce à la technologie Deep CDR™, nous disposons désormais d'un fichier exempt de menaces et pleinement fonctionnel.
Si les macros sont nécessaires au fonctionnement de votre entreprise, il est important d'analyser simultanément chaque fichier à l'aide de plusieurs logiciels antivirus afin d'augmenter les chances de détection des menaces. OPSWAT est le pionnier du concept de Multiscanning, qui analyse les fichiers à l'aide de plus de 30 moteurs commerciaux de lutte contre les logiciels malveillants. Combinant divers mécanismes et techniques d'analyse, notamment les signatures, l'heuristique, l'IA/ML et l'émulation, la technologieOPSWAT Multiscanning vous aide à maximiser les taux de détection avec un faible coût total de possession (TCO).
Découvrez-en davantage sur la technologie Deep CDR™ et Multiscanning contactez un expert OPSWAT pour trouver la solution de sécurité la mieux adaptée à la prévention des menaces de type « zero-day » et des logiciels malveillants sophistiqués et insaisissables.
