Dans les environnements d'infrastructures critiques, tels que le secteur de l'énergie et des services publics, les lacunes les plus critiques en matière de cybersécurité se situent souvent au niveau des opérations sur le terrain. Alors que l'attention est généralement portée sur les logiciels malveillants sophistiqués et les vecteurs de menace émergents, tels que les logiciels malveillants pilotés par l'IA, certaines des brèches les plus préjudiciables se sont produites en raison d'une mauvaise manipulation des supports amovibles ou d'un ordinateur portable tiers.
Face à des défis permanents tels que la pression pour minimiser les temps d'arrêt, le manque d'outils de sécurité efficaces ou l'urgence de restaurer un système défaillant, les décisions prises au cours de ces cinq moments courants des opérations sur le terrain peuvent s'avérer cruciales.
5 scénarios courants à haut risque pour les systèmes OT
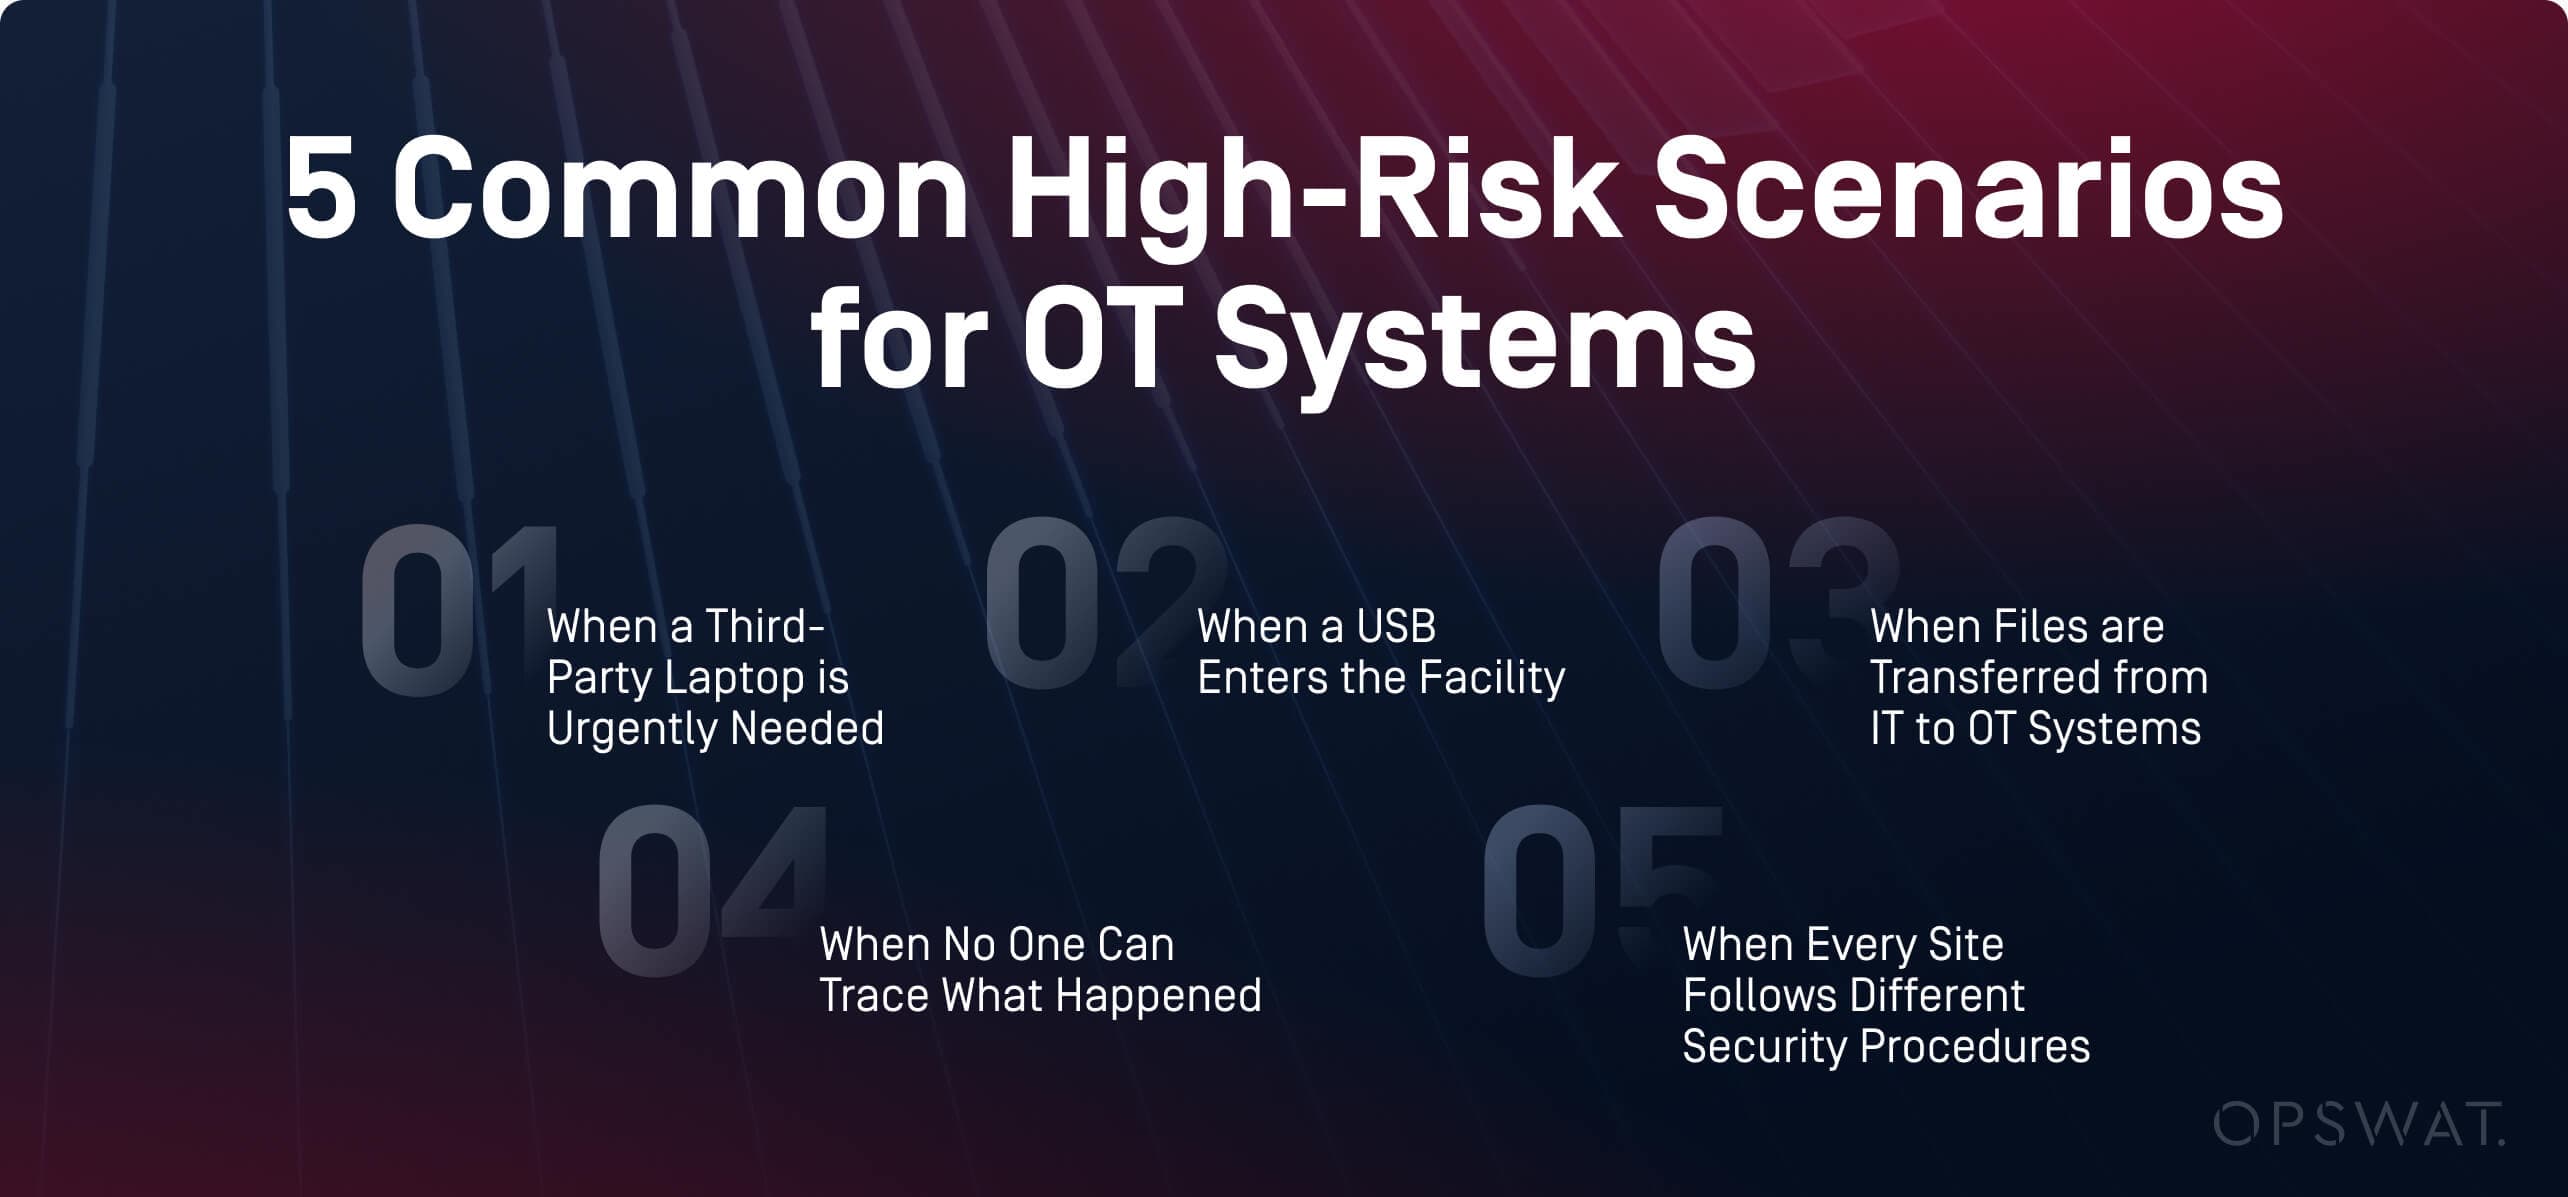
1. Quand un ordinateur portable d'une tierce partie est nécessaire de toute urgence
En cas d'urgence, par exemple en cas de panne d'un système d'exploitation, la contrainte de temps peut pousser les administrateurs à laisser l'ordinateur portable d'un sous-traitant passer le contrôle de sécurité nécessaire pour les dispositifs transitoires. De telles exceptions exposent les organisations à des risques considérables. Sans aucun moyen de confirmer la sécurité des ordinateurs portables des fournisseurs, des logiciels malveillants peuvent être introduits dans les systèmes OT à air comprimé.
2. Lorsqu'un USB entre dans l'établissement
Lorsqu'un technicien apporte une clé USB dans une zone sous contrôle aérien, celle-ci peut être considérée comme sûre en raison d'une analyse récente. Sauter un rescan au point d'entrée en raison de l'absence de déploiements d'analyse des supports amovibles tels que MetaDefender Kiosk™, ou se fier au protocole de sécurité du fournisseur, peut conduire à la compromission de systèmes critiques.
3. Lorsque les fichiers sont transférés des systèmes informatiques vers les systèmes OT
Software et les correctifs de sécurité doivent être installés en temps opportun. Les supports amovibles utilisés par les fournisseurs, tels que USB et les disques durs externes, peuvent échapper à l'inspection en raison de l'urgence opérationnelle. Le risque lié à l'utilisation de supports amovibles non analysés ou de dossiers partagés pour transférer des données critiques peut être atténué par des solutions telles que MetaDefender Managed File Transfer MFT)™ et MetaDefender
4. Quand personne ne peut retracer ce qui s'est passé
La mise en œuvre de procédures de sécurité ne suffit pas sans journaux traçables. L'incapacité des responsables de la conformité à fournir des journaux et des registres complets aux auditeurs pourrait entraîner l'échec des audits de conformité. Les méthodes obsolètes, telles que la collecte de preuves de mise en œuvre des politiques via des e-mails et des tableurs, ne sont plus viables. Grâce à une solution telle que My OPSWAT Central Management™, qui offre une surveillance centralisée, une gestion des rapports et une mise en œuvre des politiques, les responsables de la conformité peuvent accéder en toute transparence à des registres d'audit complets.
5. Lorsque chaque site applique des procédures de sécurité différentes
Dans un exemple concret, un établissement pourrait disposer d'un kiosque d'analyse, un autre pourrait utiliser un antivirus sur un système dédié, et un autre pourrait ne pas avoir d'exigences claires en matière d'analyse, laissant à chaque équipe le soin de définir et d'appliquer ses propres procédures. En l'absence de solutions modernes, de flux de travail cohérents, de rapports pertinents et d'une application unifiée des politiques, il n'y a aucun moyen de répondre efficacement aux incidents et de gérer les risques.
La cyber-résilience commence par l'alignement des rôles
La cybersécurité ne se limite pas au déploiement de solutions logicielles et matérielles avancées sans tenir compte du rôle de leurs opérateurs. Dans les environnements d'infrastructures critiques, la sécurité implique des logiciels, du matériel, des personnes et des opérations. Le choix des bons outils et des bonnes politiques de sécurité doit s'aligner sur la façon dont les équipes travaillent et sur leurs besoins.
La cyber-résilience exige de déployer les bonnes solutions, équipées des technologies les plus récentes et adaptées aux besoins de ceux qui les utilisent :
Rôle | Principales préoccupations | Comment OPSWAT permet la résilience |
|---|---|---|
Agents de conformité | Vérifier que tous les périphériques tiers et supports amovibles ont bien été analysés, | My OPSWAT Central Management fournit une preuve centralisée de la conformité aux politiques pour soutenir les audits réglementaires dans une vue unifiée. |
OT/opérateurs d'usine | Mise en œuvre de l'analyse des supports amovibles et des ordinateurs portables tiers sans interruption de service | MetaDefender Kiosk protège les systèmes critiques en prévenant les menaces liées aux supports amovibles. Il analyse et nettoie les fichiers à une vitesse pouvant atteindre plus de 13 000 fichiers par minute. |
RSSI / Responsables de la sécurité | Normalisation de l'application des politiques et renforcement du dispositif de sécurité | My OPSWAT Central Management permet d'appliquer des politiques d'analyse cohérentes en offrant un contrôle centralisé sur les configurations de sécurité de tous les terminaux à partir d'un tableau de bord unique. |
Au fil des ans, les organisations du secteur de l'énergie et des services publics ont utilisé la plateforme MetaDefender pour élaborer des stratégies de défense en profondeur et sécuriser leurs réseaux critiques :
- Scanner et sécuriser les appareils tiers avec MetaDefender Drive avant qu'ils ne se connectent aux systèmes OT
- Prévenir les menaces provenant des supports amovibles au point d'entrée avec MetaDefender Kiosk et MetaDefender Endpoint
- Valider si le média a été scanné par MetaDefender Kiosk en utilisant MetaDefender Media Firewall (matériel) ou MetaDefender Endpoint Validation (logiciel).
- Transfert sécurisé de fichiers entre les systèmes informatiques et opérationnels grâce à MetaDefender Managed File Transfer MFT)
- Contrôler les flux de données directionnels avec MetaDefender NetWall
- Appliquer les politiques d'analyse sur tous les sites et appareils à partir d'une seule fenêtre avec My OPSWAT Central Management
Comment les grandes entreprises du secteur de l'énergie et des services publics protègent avec succès leurs systèmes critiques
Des centrales nucléaires aux principaux fournisseurs d'énergie dans les régions EMEA, APAC et Amérique du Nord, des organisations telles que Dounreay Nuclear Facility et Hitachi Energy ont déployé les solutions OPSWAT pour relever ces défis.
Dans l'e-book Proven Deployments in Utilities & Energy, vous trouverez :
- Stratégies de préparation à l'audit et de contrôle centralisé
- Des solutions adaptées aux environnements à air comprimé et aux environnements OT
- 13 cas de déploiement dans le monde réel, avec des défis, des solutions et des résultats
