Comme le rapporte thehackernews.com, un acteur de menace parrainé par un État a été attribué à une campagne de spear-phishing ciblant des journalistes aux États-Unis. Les intrus, appelés APT37, ont installé une nouvelle souche de logiciel malveillant appelée GOLDBACKDOOR. Il a déployé une porte dérobée dans le cadre d'un processus d'infection en plusieurs étapes afin d'échapper à la détection.
Ces attaquants avisés savaient également que le meilleur moyen d'éviter d'être détecté par les moteurs AV était d'éviter d'envoyer des pièces jointes malveillantes. Au lieu de cela, ils ont envoyé un message électronique contenant un lien permettant de télécharger une archive ZIP à partir d'un serveur distant conçu pour usurper l'identité d'un portail d'actualités consacré à la Corée du Nord. Le fichier contient un script Windows qui sert de point de départ à l'exécution d'un script PowerShell qui ouvre un document malveillant tout en installant la porte dérobée GOLDBACKDOOR. Cela permet aux attaquants de récupérer des commandes à partir d'un serveur distant, de télécharger des fichiers, d'enregistrer des fichiers et de désinstaller à distance la porte dérobée des machines compromises.
Selon le Verizon Data Breach Incident Report de 2021, le taux de clic médian dans les simulations de phishing est de 3 %, et pour certaines organisations, il atteint même 20 à 40 % ! Si l'on considère que la plupart des organisations sont confrontées à des volumes d'e-mails malveillants extrêmement élevés, il suffit de quelques dizaines d'e-mails pour que ces attaques réussissent. Il n'est pas surprenant que 85 % des violations impliquent un élément humain, puisque le courrier électronique permet aux attaquants d'accéder directement aux employés. De nombreux cadres de sécurité communs et initiatives de conformité exigent une formation de sensibilisation des utilisateurs, mais il est clair que c'est insuffisant.
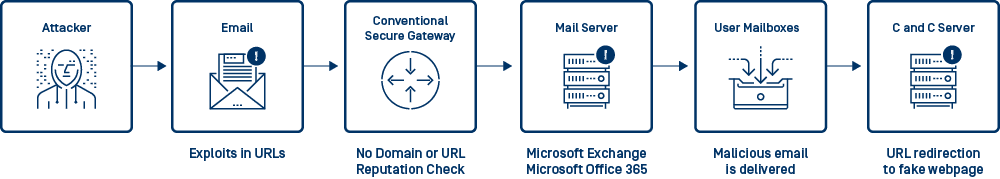
La chaîne d'attaque typique d'un courrier électronique malveillant
Cela pourrait-il vous arriver ?
La raison pour laquelle les attaques par courrier électronique malveillant sont si efficaces est l'ingénierie sociale. En particulier, le phishing représente 81 % de l'ingénierie sociale, et c'est l'une des principales actions qui aboutissent à une violation (selon Verizon). Les attaques de phishing visent à usurper l'identité d'une personne ou d'une marque de confiance afin de diffuser du contenu malveillant ou de voler des informations d'identification, mais lorsque ce contenu est hébergé sur un site web, il ne peut pas être détecté par les moteurs AV basés sur les courriels.
Comme l'a montré le cas du logiciel malveillant en plusieurs étapes GOLDBACKDOOR, les faux messages pouvaient être envoyés à partir de l'adresse électronique personnelle d'un ancien responsable des services de renseignement sud-coréens, en s'appuyant sur des pages de portail d'actualités ressemblantes conçues pour installer une porte dérobée et dérober des informations sensibles.
Certains attaquants avancés ont également réalisé que certaines solutions de sécurité pour le courrier électronique analysent les URL en plus des pièces jointes, de sorte que des attaques plus avancées ont évolué pour échapper à la détection avec des raccourcisseurs d'URL, des redirections ou des URL uniques.
The value of time-of-click URL reputation analysis
The reality is that AV is only the first pillar of email security; organizations also need protection against malicious emails that include no attachments. MetaDefender Email Security repels phishing attacks across multiple dimensions. First, emails with known phishing URLs are blocked before they reach a user’s inbox. Next, emails with suspicious URLs can be neutralized by exposing them into plain text. Finally, the reputation of URLs is checked whenever they are clicked, protecting users even after an email is delivered.
Cette analyse de réputation comprend l'adresse IP de l'expéditeur, les en-têtes de l'e-mail (c'est-à-dire l'adresse FROM, le domaine FROM, l'adresse REPLY-TO) et le corps de l'e-mail, y compris les liens hypertextes cachés. OPSWAT MetaDefender Cloud rassemble des données provenant de plusieurs sources en ligne en temps réel, spécialisées dans les adresses IP, les domaines et la réputation des URL, afin de fournir un service de recherche qui renvoie des résultats agrégés à nos utilisateurs. Cette fonctionnalité est utilisée par MetaDefender Email Security qui permet d'identifier des menaces telles que les botnets ou les sites de phishing qui ne seraient pas détectés par l'analyse des fichiers lors de l'accès au contenu.
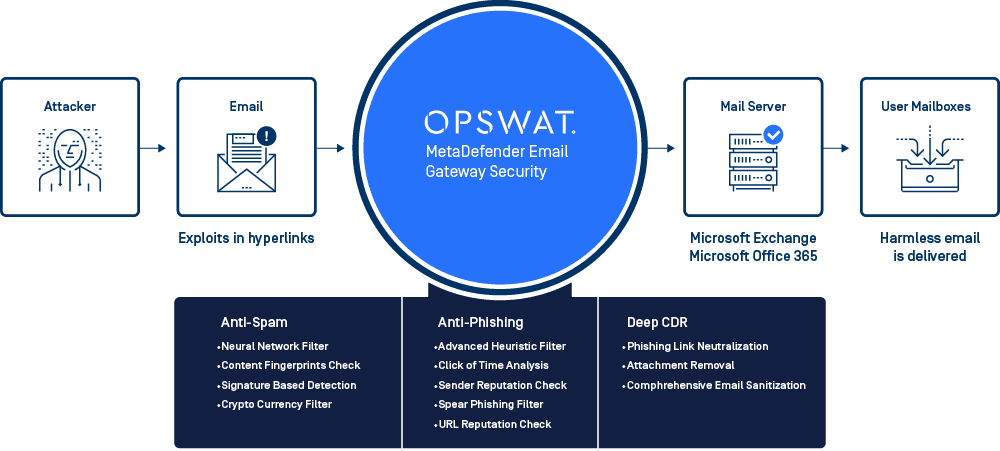
MetaDefender Email Security: Une solution de défense en profondeur
OPSWAT Email Security Solution reduce human error by uncovering potential phishing attacks on multiple stages and protects users from social engineering attacks, so the IT department can rely less on user awareness.
Contactez OPSWAT et demandez-nous comment nous pouvons vous aider à améliorer la sécurité de votre courrier électronique grâce à une protection AV et contre le phishing.