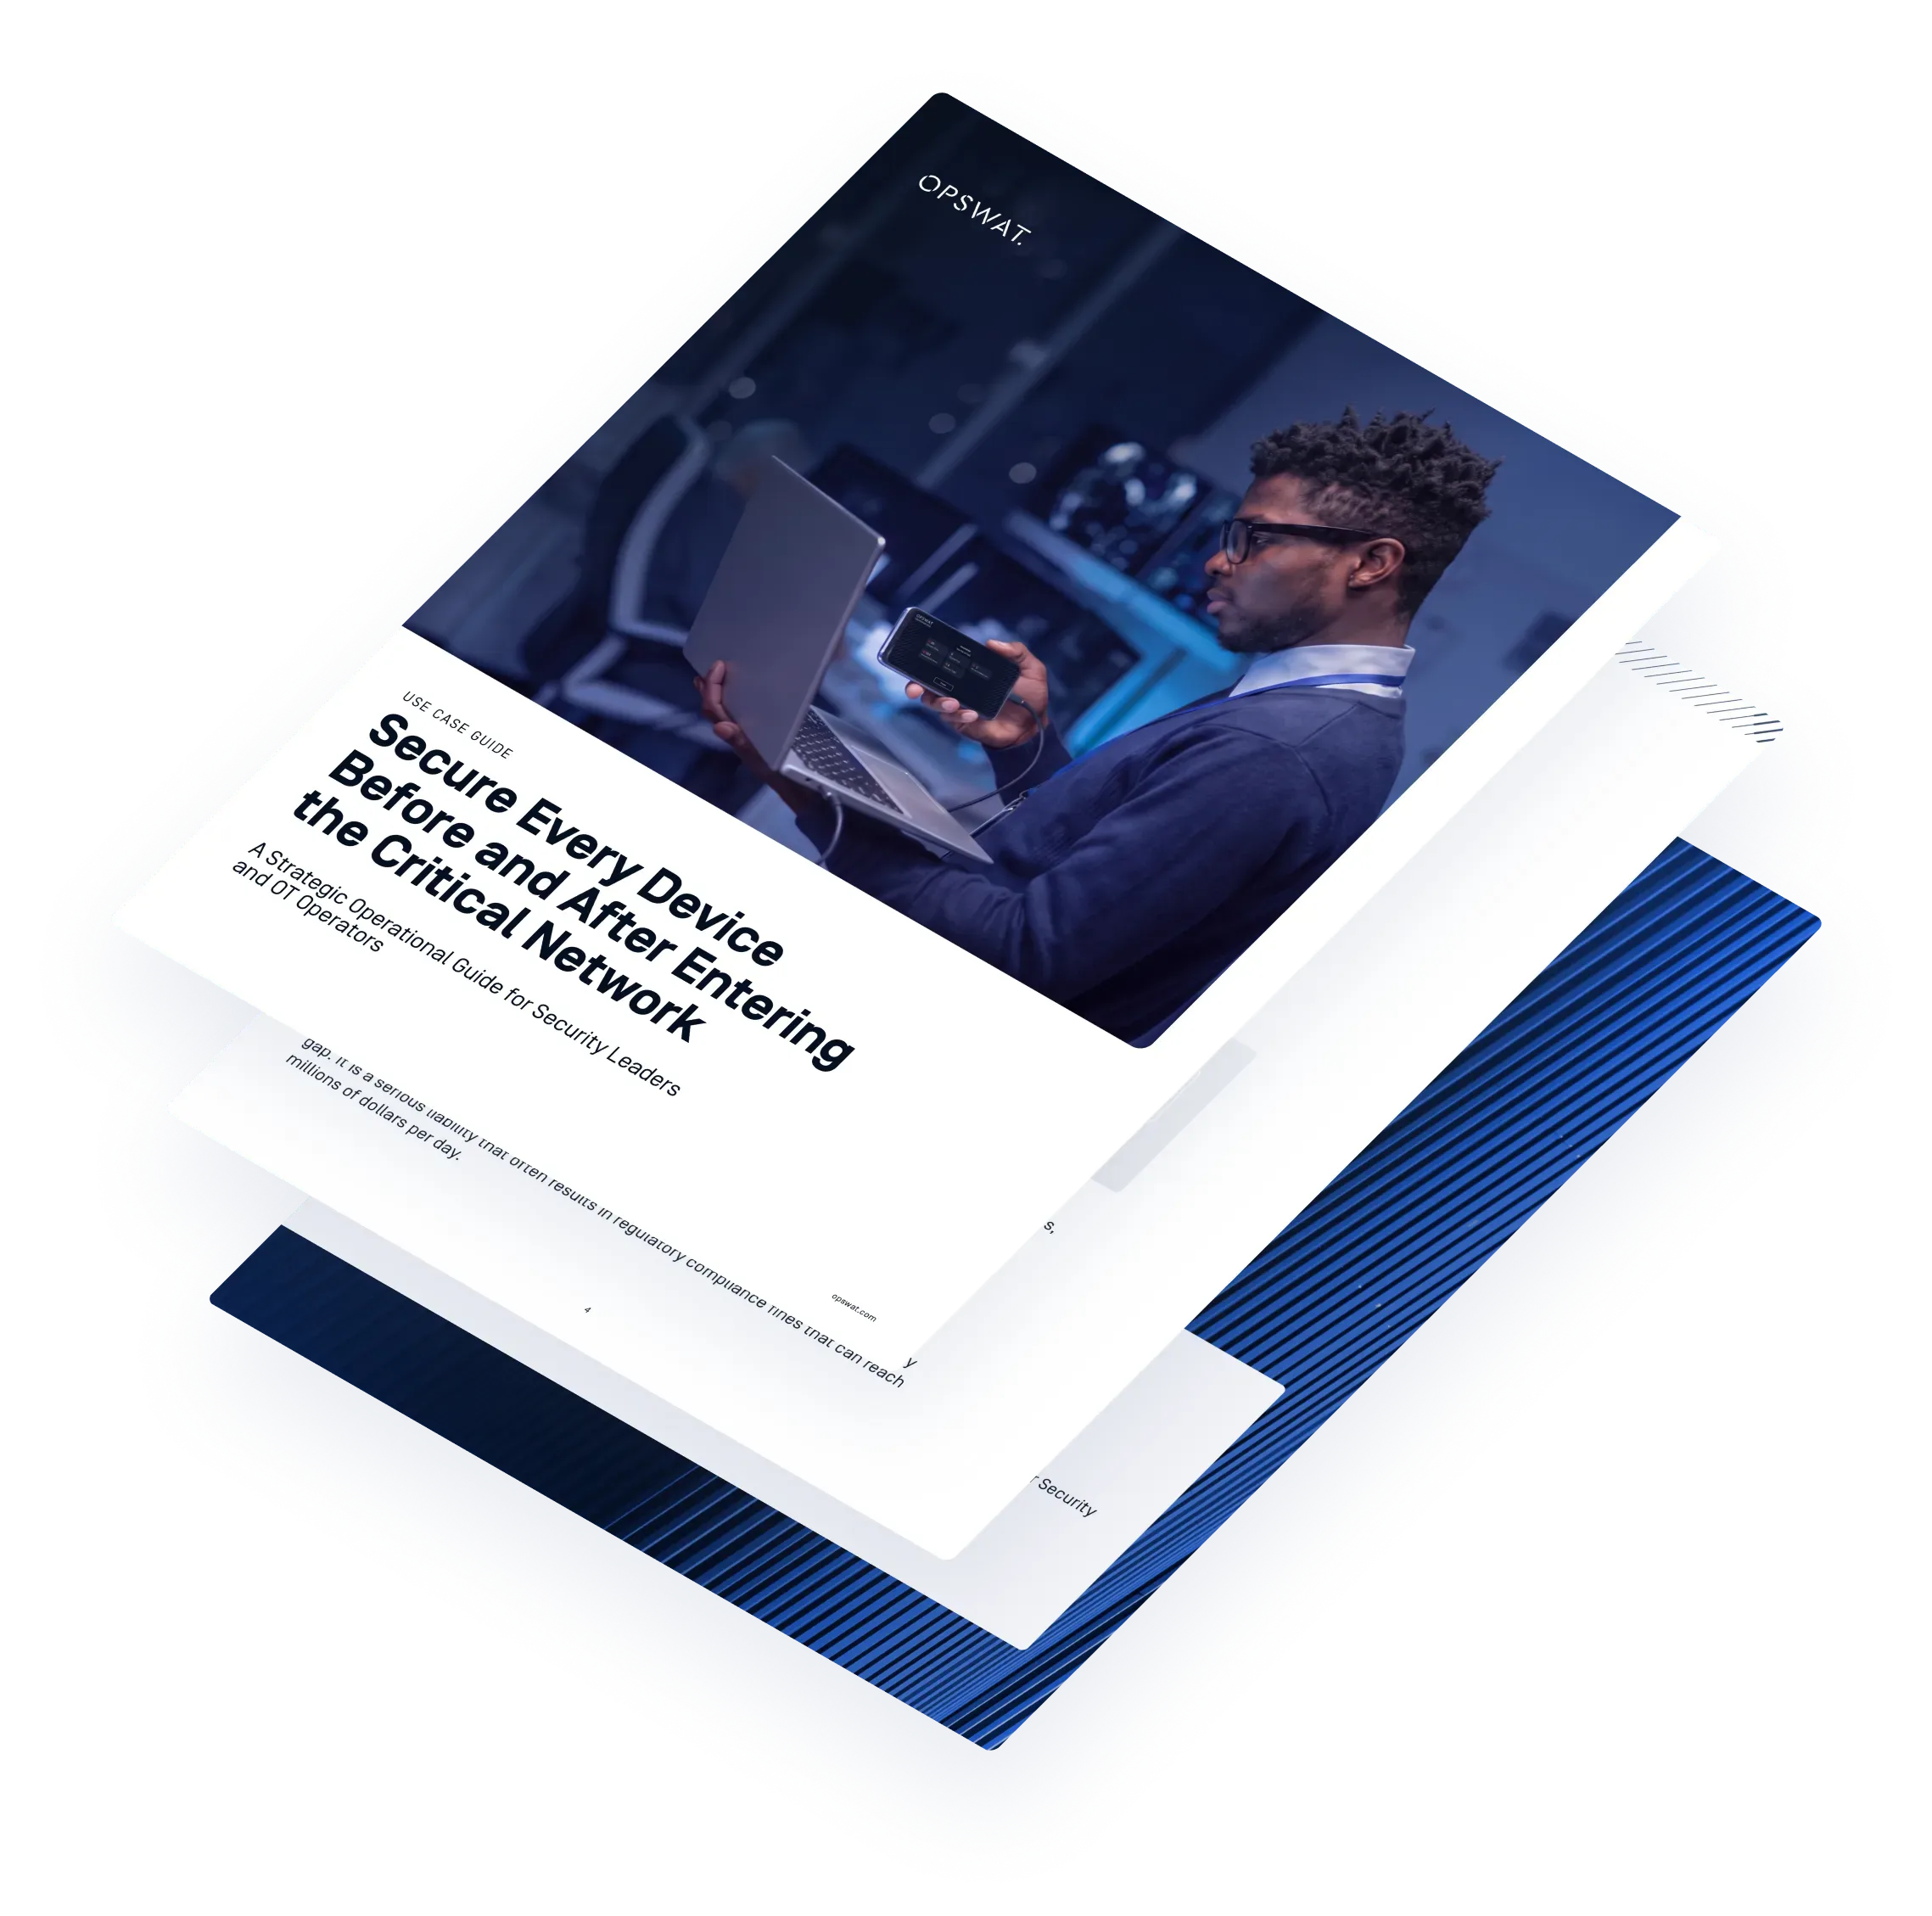
Secure Chaque appareil avant et après son accès à des réseaux critiques
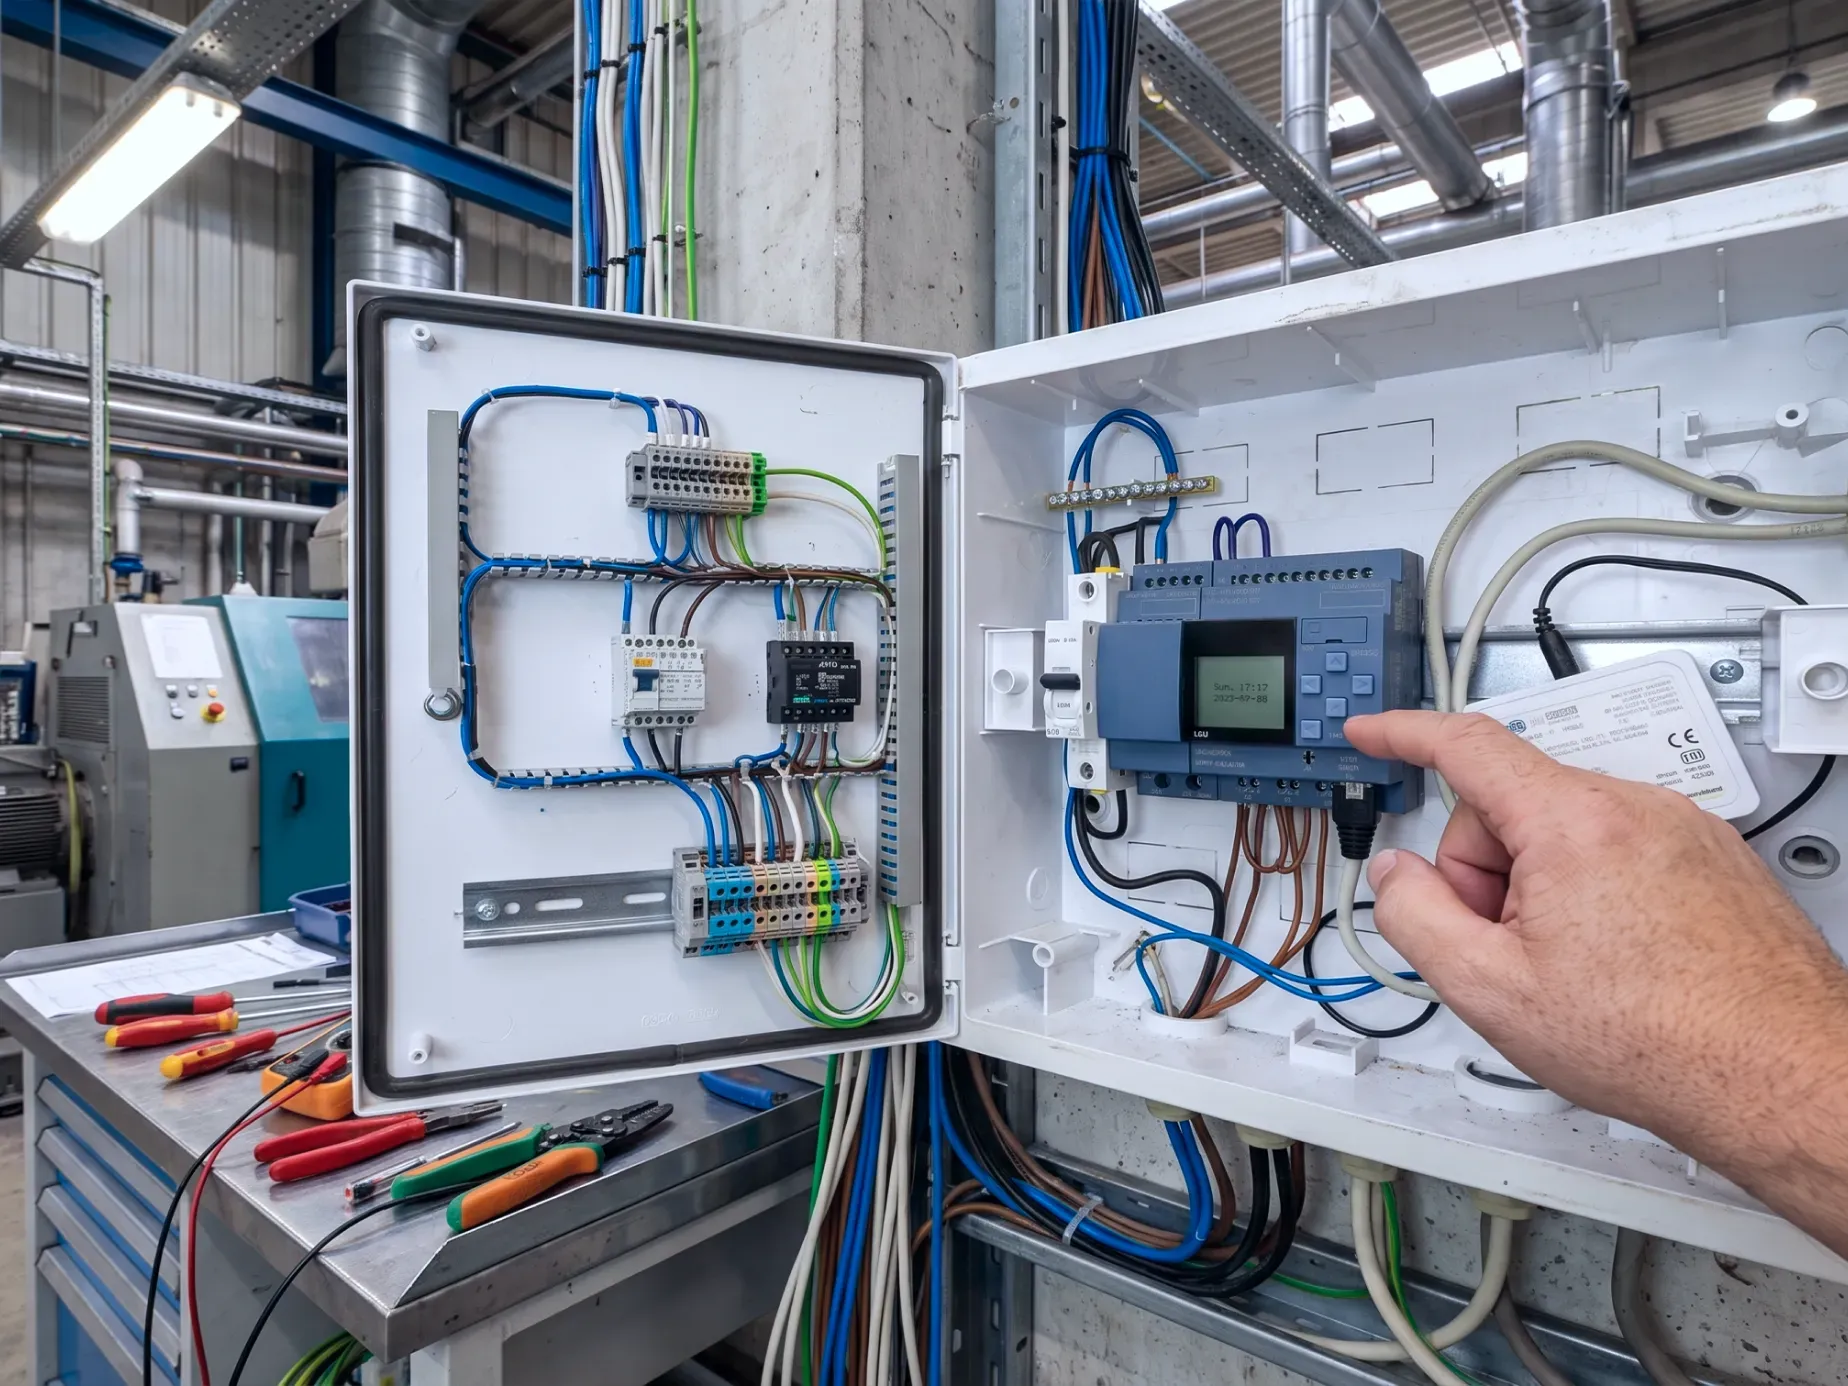
Les ordinateurs portables des fournisseurs et autres appareils temporaires se connectent régulièrement aux systèmes OT (technologies opérationnelles) à des fins de maintenance, d’assistance et de mises à jour. Selon l’enquête SANS 2026 intitulée « Menaces de l’IA pour la sécurité des systèmes OT et ICS », 31 % des personnes interrogées ayant subi des incidents liés aux systèmes OT ou de contrôle ont identifié les ressources informatiques temporaires, notamment les ordinateurs portables des fournisseurs, comme vecteur d’attaque initial.
Ce guide aide les responsables de la sécurité et les opérateurs des systèmes OT à faire face aux risques courants liés à l'analyse des appareils, à l'application des politiques, à l'analyse des systèmes en temps réel, au transfert sécurisé de fichiers et aux mises à jour du micrologiciel, grâce à des processus opérationnels concrets et éprouvés sur le terrain.
Vérifier les appareils avant leur entrée dans des environnements critiques
Analysez les appareils des fournisseurs et des sous-traitants avant qu'ils ne se connectent aux systèmes critiques. Découvrez comment l'analyse avant démarrage, la génération centralisée de rapports et la coordination des flux de travail entre le SOC et l'OT permettent de prendre des décisions d'accès plus éclairées.
Analyser les systèmes critiques sans interruption de service
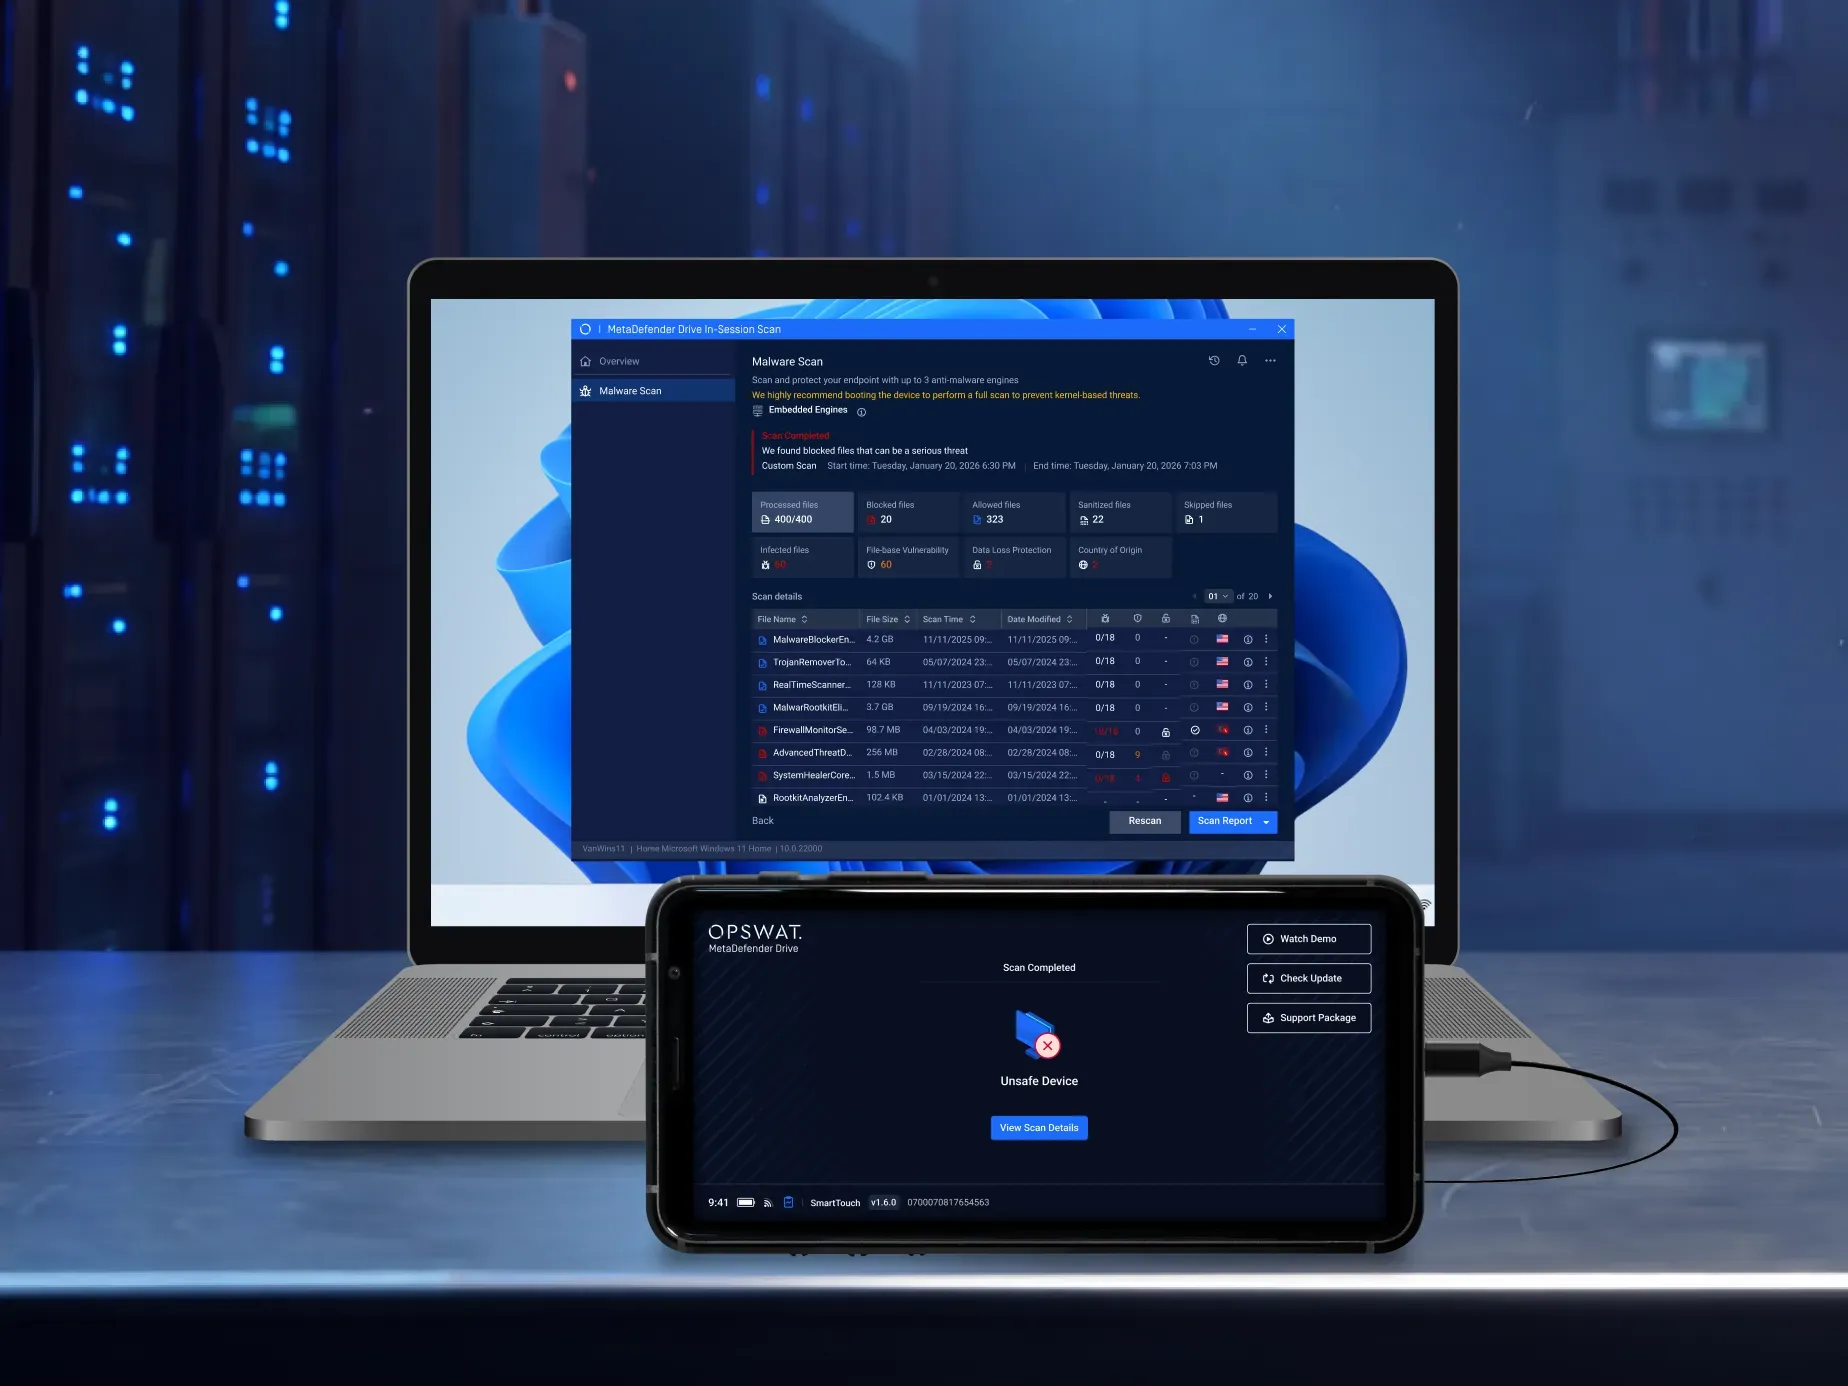
Certains systèmes critiques ne peuvent être ni redémarrés ni mis hors ligne, car ils assurent le bon déroulement des opérations. L'analyse « In-Session » permet aux opérateurs d'analyser le système en cours d'exécution sans installer de logiciel sur l'hôte, ce qui contribue à maintenir la disponibilité tout en identifiant les menaces potentielles.
Mettre en place des processus de sécurité cohérents sur l'ensemble des sites
Découvrez comment les entreprises peuvent appliquer des politiques de scan cohérentes dans plusieurs sites, gérer les exceptions grâce à un processus d'approbation centralisé et mettre en place des flux de travail sécurisés pour le transfert de fichiers et les mises à jour du micrologiciel des automates programmables (PLC) ou des interfaces homme-machine (IHM).
 "MetaDefender Drive joue un rôle clé dans l'ajout de nouveaux appareils dans notre environnement, en nous donnant l'assurance qu'ils peuvent être introduits en toute sécurité.
 Adam WhitmoreResponsable de l'ingénierie pour l'infrastructure des systèmes, Genesis Energy
 «OPSWAT , MetaDefender etDrive nous aident à contrôler cela, en garantissant que tout ce qui entre dans nos environnements est sûr. Nous sommes en mesure d’effectuer une analyse complète sur l’ordinateur portable d’un tiers avant qu’il n’accède à notre site et ne s’approche de l’une de nos infrastructures. »
 Alan TaylorCSIA, Services de remise en état du site nucléaire de Dounreay
Prêt à renforcer la sécurité de l'ensemble de votre environnement OT critique ?
Accédez à cinq procédures opérationnelles pratiques destinées aux responsables de la sécurité et aux opérateurs des systèmes de technologie opérationnelle (OT) pour analyser les appareils, appliquer des politiques cohérentes, sécuriser la distribution des fichiers et prendre en charge les mises à jour de micrologiciels dans les environnements critiques.